DevOps
フリート対応設計:Kubernetesプラットフォームの進化
単一クラスタ運用から、マルチクラスタのフリート管理へ。日本企業での現場目線で語る、プラットフォーム進化の実践ガイド。
 Younes Hairej
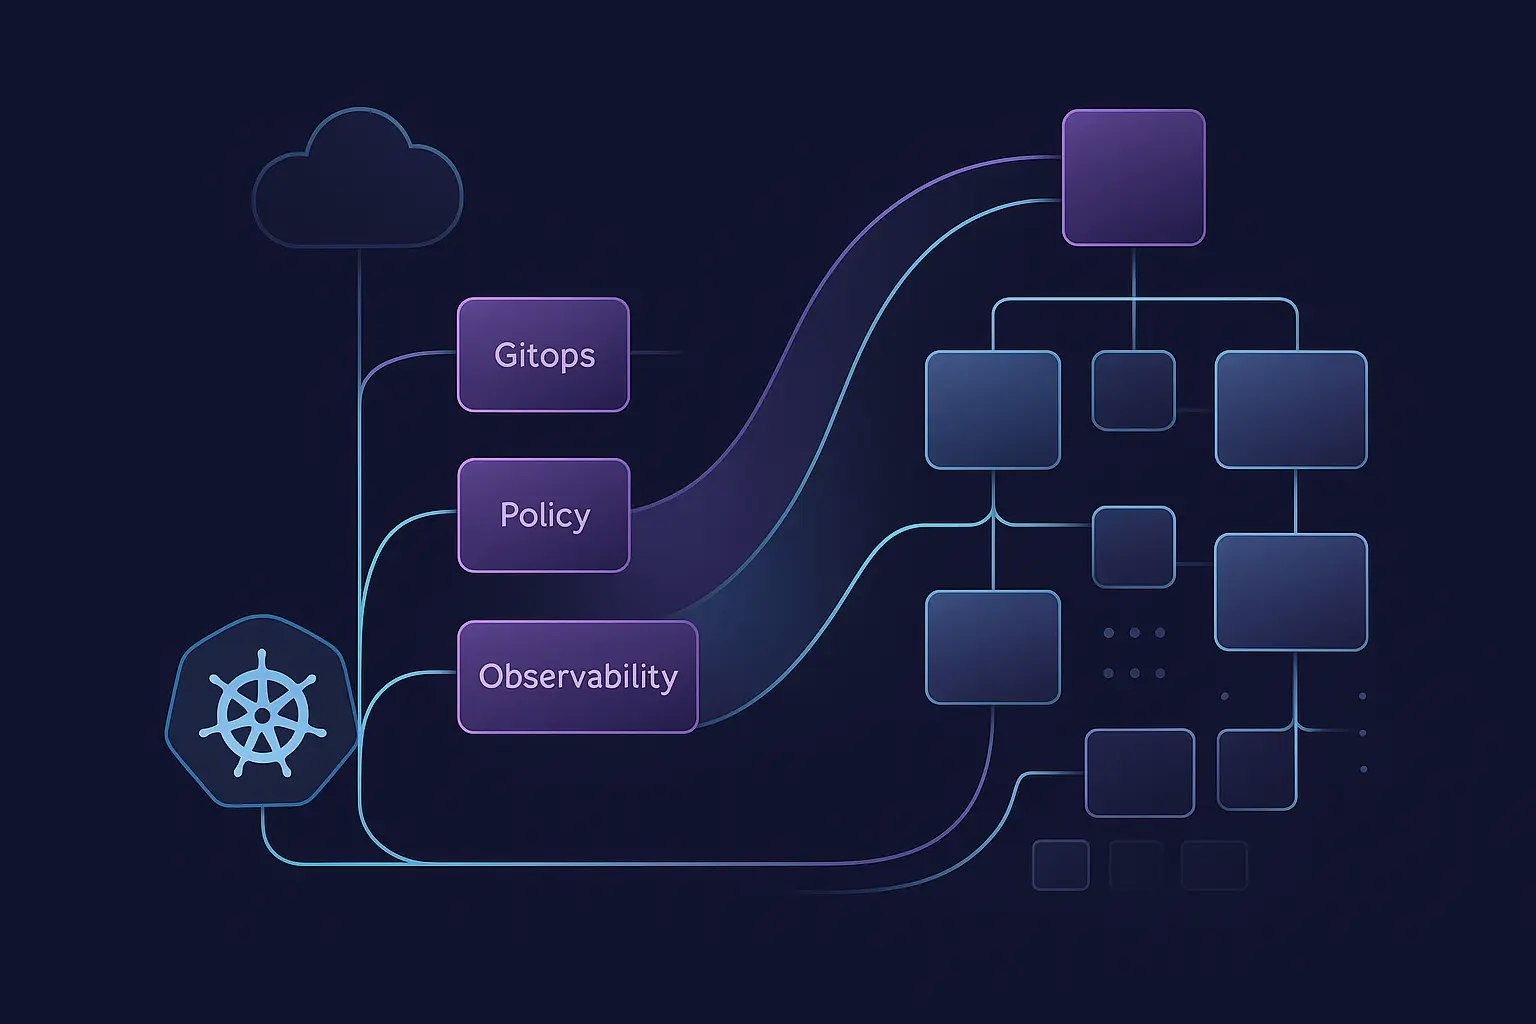
KubeCon Japan 2025で交わされた議論から見えた明確なこと:プラットフォームチームは「単一クラスタ思考」を超え、マルチクラスタ=“フリート”運用へと進化しつつあるという事です。
しかし、どうすれば「フリート対応」なプラットフォームを構築できるのか?
現在のツール群と新たに登場しているパターンを徹底的に分析した結果、堅牢な基盤スタックを拡張し、包括的なマルチクラスタ・プラットフォームへと進化させるための実践ロードマップが見えてきました。
機能するプラットフォーム
複雑に事を進める前に、まずは現時点でうまく機能している要素を確認しましょう。
私たち Aokumo が採用している現在のスタックは、スケール環境下でも実証された業界ベストプラクティスに基づいています:
レイヤー | ツール | なぜ機能するのか |
|---|---|---|
クラウドリソース | 宣言的なマルチクラウドIaC。Compositionsにより、1つのCRDで「プラットフォームスライス」を構築可能。 | |
ノードプロビジョニング | 高速で適切サイズのノードを自動作成。NodePoolsにより、フリート全体の制約と統合管理が可能。 | |
GitOps | マルチクラスタにおける成熟した運用パターン(ApplicationSets)と、強力なRBACとの連携。 | |
ポリシー管理 | Kubernetesネイティブ。ラベル駆動のポリシー制御で、v1.12以降は大規模フリート向けの性能向上も実現。 |
これらのツールは、実戦で磨かれた堅牢な構成であり、「KubernetesのためのKubernetes」というビジョンにも自然にフィットします。
課題となるギャップ
クラスタライフサイクル管理
課題: クラスタの作成・アップグレードが手動や個別対応で非効率
対策:
- Cluster API (CAPI) + ClusterClass を導入
- 宣言的なクラスタ作成・アップグレードを実現
- 既存の Crossplane との統合も容易
新規クラスタのブートストラップ
課題: 新しいクラスタが追加されてもアプリが自動で展開されない
対策:
- CAPI Fleet Addon を導入
- 新しいクラスタが追加された際に自動登録され、すぐにアプリが展開可能な状態に
コストの可視化
課題: マルチクラスタ環境では、どのリソースがいくら使われているか分かりづらい
対策:
- OpenCost v1.0+ を導入
- 複数クラスタにまたがるコストレポートの統一表示
- 部門別・チーム別のチャージバック(利用課金)の仕組みにも対応
クラスタ間ネットワーキング
課題: クラスタをまたいだPod間通信が煩雑でセキュアでない
対策:
- Cilium ClusterMesh を導入
- eBPFベースのPod-to-Pod通信により、クラスタ間でもスムーズかつ高速
- アイデンティティベースのポリシー制御でセキュリティも確保
Drop-In拡張:すぐに効果が出る“クイックウィン”施策
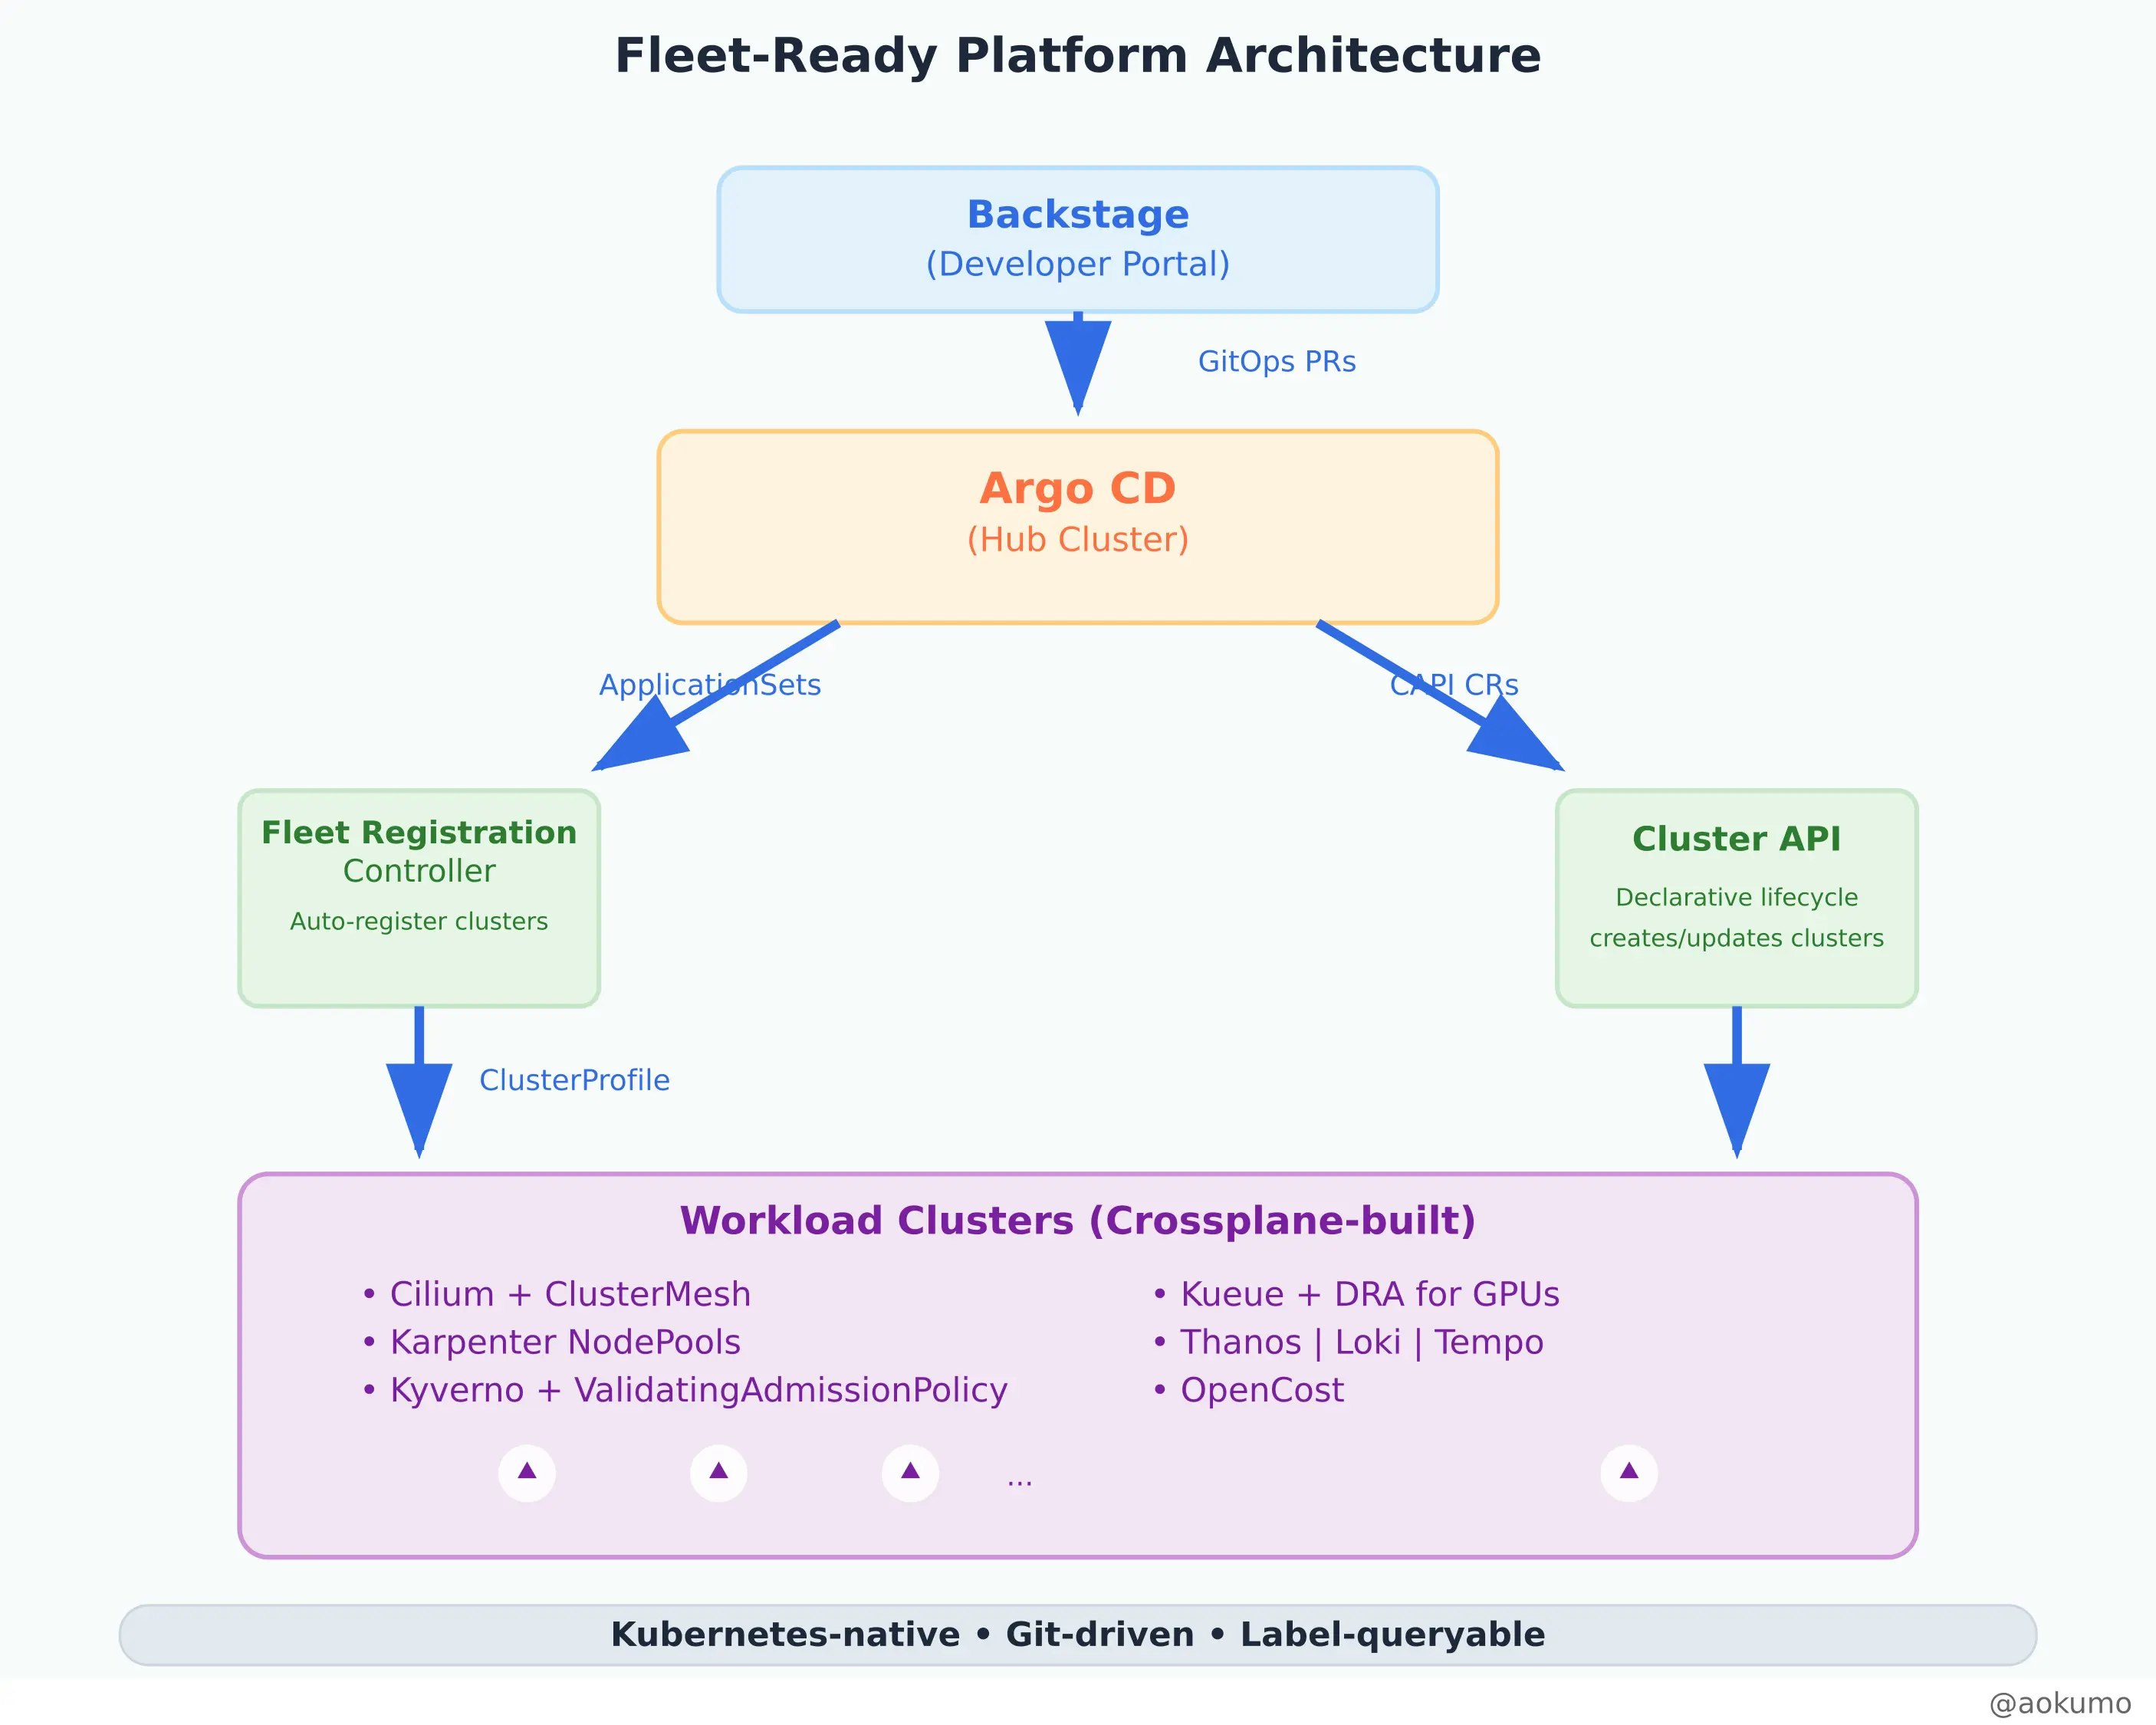
多くの拡張機能は、既存ワークロードを中断することなく段階的に追加可能です。
以下は、追加すべきコンポーネント、得られるメリット、そして既存のどの仕組みと統合できるかをまとめた一覧です:
追加するもの | 得られるメリット | 統合先・連携対象 |
|---|---|---|
Backstage Kubernetes plugins | 環境リクエスト、ログ、ワークフローを一元化した開発者ポータル | Crossplane を GitOps PR でトリガー可能 |
マルチクラスタ対応のグローバルなクエリと長期ログ/トレース保持 | 各クラスタ OpenTelemetry コレクターを配置 | |
Gateway API v1.3 controllers | YAML一貫で実現する 標準化されたL4〜L7ルーティング | Cilium ClusterMeshのトラフィックルーティングと連携 |
GPUを公平かつ細かく制御しながらスケジューリング | GPUノードは Karpenter によりオンデマンドで自動プロビジョン |
すべてがつながる、次世代フリート基盤
これまで紹介してきた各コンポーネントを組み合わせることで、Kubernetesネイティブ × Gitドリブン × ラベルで管理可能な、スケーラブルで一貫性のあるマルチクラスタ環境を実現できます。
長期的な拡張ポイント
Crossplaneの高度活用
- Composite Cluster: CrossplaneのCompositionsを使って、CAPIクラスタ + VPC + IAMなどのインフラ構成を1つのClaimで完全ブートストラップ。
- Fleet-Aware Resources: CrossplaneのXRにクラスタプロファイルラベルを付与 → ClusterProfile CRD(SIG-Multicluster)と連携し、クラスタごとの自動構成を実現。
ポリシーの強化
- デュアルエンジン構成:Kyverno + ValidatingAdmissionPolicy(v1.33でβ)で、低レイテンシでのバリデーションを実現。
- 外部ストレージの活用:Kyverno 1.12のreports-serverを使えば、etcdの肥大化を防ぎつつフリート全体のポリシーレポートを保持。
オートスケーリングの統合
制御ループの連携:VPA → HPA → Karpenter を順番に連携させることで、効率的かつ安定したスケーリングを実現。
- VPA:Podリクエストを最適化
- HPA:レプリカ数を制御
- Karpenter:ノードを必要なだけプロビジョン
イベント駆動型スケーリング:KEDAをHPAのソースとして追加し、Karpenterは必要な時だけノードを作成。
ネットワークとセキュリティ
実行時セキュリティ:Cilium Tetragon により、eBPFベースでセキュリティとトレースを提供。
軽量なサービスメッシュ:
- Envoy Gateway がGateway APIを直接解釈。
- Istioのような複雑な構成不要で、簡潔なL7ルーティングが可能。
実装ロードマップ案
フェーズ1:基盤構築(1〜4週)
- Crossplane → CAPIを通じて2クラスタをプロビジョン
- Argo CDハブで自動登録&GitOpsブートストラップを検証
- Cilium ClusterMeshでクラスタ間接続テスト
- OpenCostでコスト収集とレポート確認
フェーズ2:開発者体験の改善(5〜8週)
- Backstage導入 → GitOpsワークフローと統合
- Thanos / Loki による統一監視基盤の展開
- Gateway APIベースのトラフィック管理へ移行
- Kyvernoの外部ポリシーストレージ化
フェーズ3:高度機能の導入(9〜12週)
- GPU / AIワークロードでKueue + DRAのテスト
- 高度なComposite Clusterパターンの設計
- Tetragonによる実行時セキュリティ導入
- スケーリング最適化の実装(VPA → HPA → Karpenter連携)
項目 | 成果指標 |
|---|---|
運用効率 | クラスタ構築時間:10分未満(従来の数時間 → 短縮)全クラスタでのポリシー遵守率:99%以上インシデント検出までの時間:2分以内 |
開発者生産性 | 環境リクエスト → 利用開始まで:5分未満サービスディスカバリ:自動コストの可視化:チーム単位でリアルタイムに把握可能 |
信頼性 | マルチクラスタアプリの可用性:99.9%以上デプロイ失敗時の自動ロールバック:30秒以内リソース効率化によるコスト削減:20%達成 |
まとめ
次の一歩:既存スタックを壊さずに進化させる
シングルクラスタからフリート対応への移行は、既存の仕組みを捨てる話ではなく、実績ある基盤に新しい能力を“追加”していくことです。
Crossplane、Karpenter、Argo CD、Kyvernoといった基盤の上に
- マルチクラスタライフサイクル管理
- クラスタ間ネットワーキング
- 統一された可観測性
- をレイヤーとして積み重ねていくことが可能です。
KubeCon Japan 2025の最大の示唆:
「標準化こそがスケールの鍵」
ClusterProfiles API、Multi-Cluster Services、Gateway API──
これらは単なる技術仕様ではなく、次世代のプラットフォームエンジニアリングの礎です。
あなたの組織では、マルチクラスタ運用でどのような課題やパターンが見られますか?
今すぐご相談ください。
あなたのKubernetesフリートを、安全かつ効率的にスケールさせるお手伝いをします。
▶ デモのリクエストはこちらから https://aokumo.io/jp/book-demo/